Déclaration de protection des données pour les sites web suisses : 5 points que les PME devraient vérifier
2 octobre 2026 · 5 min de lecture · Par l’équipe Visiup
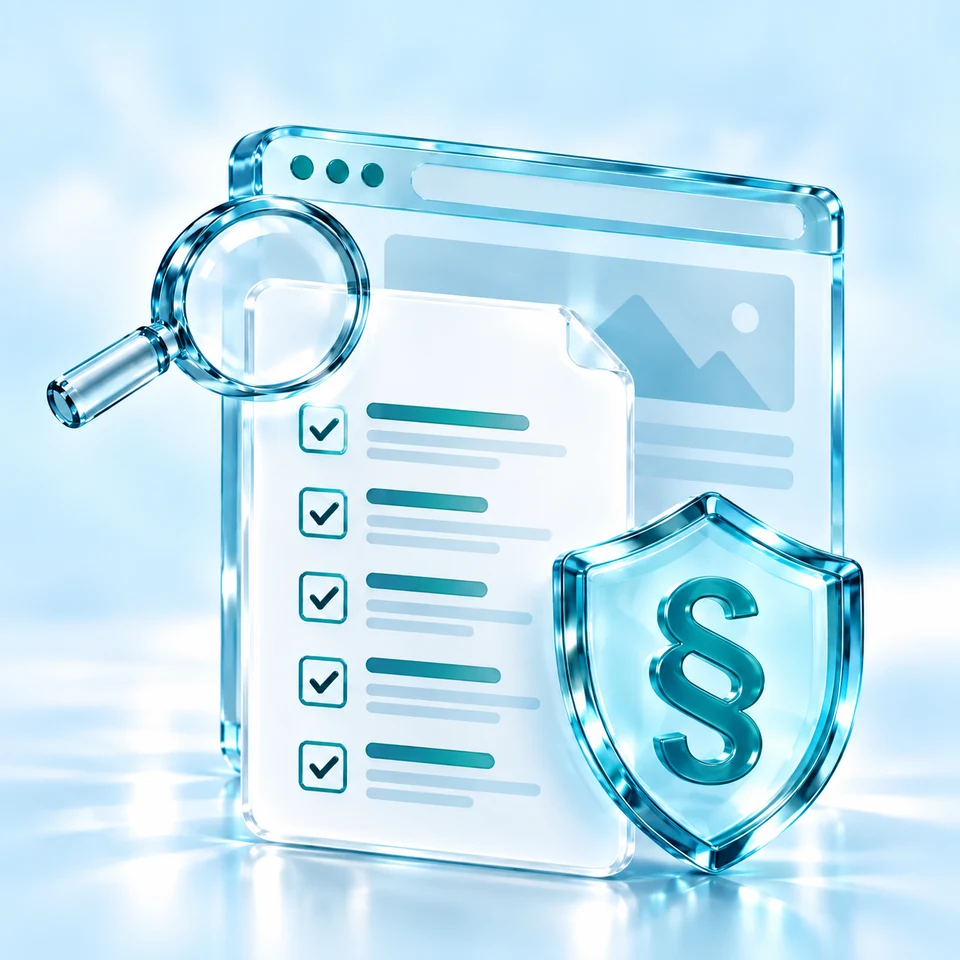
Votre déclaration de protection des données correspond-elle encore à votre site web ? Cinq questions aident les PME suisses à faire un premier contrôle.
Quand avez-vous vérifié votre déclaration de protection des données pour la dernière fois ?
Probablement lors de la création de votre site web. Depuis, Google Analytics, un formulaire de contact, une prise de rendez-vous en ligne ou d’autres outils ont peut-être été ajoutés.
C’est souvent là qu’un problème apparaît, car le site web évolue alors que la déclaration de protection des données reste la même.
Surtout pour les sites anciens ou remaniés à plusieurs reprises, les entreprises ne savent parfois plus exactement quels services sont actifs en arrière-plan.
Ces cinq questions vous permettent de faire un premier contrôle.
Pourquoi la protection des données concerne aussi les petites entreprises
Depuis le 1er septembre 2023, la loi suisse révisée sur la protection des données (LPD) est en vigueur. Quiconque collecte des données personnelles doit en principe informer les personnes concernées de manière appropriée sur leur traitement.
Cela ne concerne pas seulement les grandes boutiques en ligne ou les entreprises internationales.
Un simple formulaire de contact peut déjà transmettre par exemple un nom, une adresse e-mail, un numéro de téléphone et d’autres informations personnelles. De plus, des services externes peuvent traiter des données techniques comme l’adresse IP.
Une déclaration de protection des données est le moyen habituel d’informer les visiteurs de manière transparente sur les données personnelles traitées, la finalité du traitement et la personne responsable.
1. Votre déclaration de protection des données est-elle facile à trouver ?
Ouvrez votre site web une fois sur ordinateur et une fois sur smartphone.
Trouvez-vous rapidement la déclaration de protection des données ?
Dans la pratique, un lien bien visible dans le pied de page s’est imposé. L’essentiel est que les informations soient facilement accessibles.
Conseil : ne vérifiez pas seulement votre page d’accueil. Via Google, les visiteurs peuvent arriver directement sur un article de blog, une landing page ou une autre sous-page.
2. Les informations sont-elles encore à jour ?
Les visiteurs doivent pouvoir identifier l’entreprise responsable du traitement de leurs données personnelles et savoir comment la contacter.
Vérifiez donc en particulier :
Notamment après un déménagement, la création d’une entreprise ou un changement de forme juridique, ces informations peuvent vite devenir obsolètes.
- Raison sociale
- Adresse
- Moyen de contact
3. La déclaration de protection des données correspond-elle vraiment à votre site web ?
C’est l’un des points les plus importants.
Un modèle peut être un bon point de départ. L’essentiel est toutefois que la déclaration de protection des données corresponde à votre site web réel et aux services utilisés.
Vérifiez donc quelles fonctions et quels services externes votre site web utilise réellement.
Par exemple :
Comparez ensuite cette liste avec votre déclaration de protection des données.
Les traitements de données pertinents y sont-ils pris en compte ?
Une erreur fréquente : le site web est développé, mais la déclaration de protection des données reste inchangée.
- Formulaires de contact
- Google Analytics ou d’autres outils d’analyse
- Meta Pixel ou un autre suivi des conversions
- Cookies et technologies de suivi similaires
- Google Maps
- YouTube ou Vimeo
- Calendly ou d’autres systèmes de prise de rendez-vous
- Mailchimp ou d’autres services de newsletter
- Plugins de réseaux sociaux
- Chatbots ou fonctions d’IA
- autres plugins et intégrations externes
4. Comprend-on ce qu’il advient des données ?
Les visiteurs doivent pouvoir comprendre quelles données personnelles sont traitées, à quoi elles servent et qui les reçoit le cas échéant.
Cela comprend par exemple les coordonnées issues d’un formulaire ou les données d’utilisation techniques des outils d’analyse.
Si des données sont transmises à des prestataires externes ou à l’étranger, des informations supplémentaires peuvent être nécessaires. Les indications concrètement requises dépendent du traitement de données concerné.
Une bonne question de contrôle est donc : un visiteur comprend-il ce qu’il advient de ses données ?
5. La déclaration de protection des données a-t-elle été revue après des modifications ?
Un site web est rarement vraiment terminé.
Vous intégrerez peut-être plus tard une newsletter, une prise de rendez-vous en ligne, Google Analytics, un Meta Pixel ou un chatbot IA.
Cela peut modifier les données traitées et les prestataires externes qui y ont accès.
Un exemple simple : un salon de coiffure intègre un nouvel outil externe de réservation en ligne. Des données clients supplémentaires sont alors traitées par un prestataire externe, et la déclaration de protection des données existante devrait être revue en conséquence.
C’est pourquoi la déclaration de protection des données fait aussi partie de la liste de contrôle lors de modifications importantes du site web.
Les violations de la protection des données peuvent-elles entraîner des amendes ?
Oui. La loi suisse sur la protection des données prévoit des amendes allant jusqu’à CHF 250 000 pour certaines violations intentionnelles des obligations.
Cela ne signifie toutefois pas que chaque erreur sur un site web entraîne automatiquement une amende. Les CHF 250 000 représentent la peine maximale légale pour certaines violations intentionnelles.
Les dispositions pénales de la LPD visent en premier lieu les personnes physiques.
Les entreprises devraient néanmoins prendre au sérieux leur devoir d’information et revoir régulièrement leur déclaration de protection des données.
Votre contrôle rapide
Avant de continuer, vérifiez rapidement :
Si vous ne pouvez pas cocher toutes les cases, un examen plus approfondi en vaut la peine.
- ✓ Déclaration de protection des données facile à trouver
- ✓ Coordonnées de l’entreprise à jour
- ✓ Outils et services externes utilisés pris en compte
- ✓ Traitement des données décrit de manière compréhensible
- ✓ Revérifiée après des modifications du site web
Savez-vous quels outils sont actifs sur votre site web ?
Surtout pour les sites anciens ou remaniés à plusieurs reprises, on ne sait souvent plus quels outils de suivi, plugins et services externes sont actifs en arrière-plan.
Visiup analyse votre site web sur le plan technique et vous montre quels services externes, outils de suivi et intégrations sont intégrés.
Vous obtenez ainsi une meilleure vue d’ensemble de ce qui se passe réellement sur votre site web et des points où une action pourrait être nécessaire.
Visiup ne fournit pas de conseil juridique. Pour l’évaluation juridique de votre déclaration de protection des données, faites appel si nécessaire à un ou une spécialiste qualifié(e).
Questions fréquentes et réponses claires
Les réponses essentielles sur la déclaration de protection des données.
Chaque site web suisse a-t-il besoin d’une déclaration de protection des données ?
La loi suisse sur la protection des données ne prescrit pas de forme particulière pour l’information. Quiconque collecte des données personnelles est toutefois en principe soumis à un devoir d’information. Sur les sites web, une déclaration de protection des données facilement accessible est le moyen habituel de fournir ces informations de manière transparente.
Quand devrais-je revoir ma déclaration de protection des données ?
Surtout lorsque le traitement des données sur votre site web change, par exemple avec un nouvel outil d’analyse, une prise de rendez-vous en ligne, une newsletter, un chatbot ou une autre intégration externe.
Quels services externes de mon site web peuvent être pertinents ?
Cela dépend de votre site web. Exemples : outils d’analyse et de suivi, cartes, vidéos intégrées, services de newsletter, systèmes de réservation, intégrations de réseaux sociaux ou outils d’IA. Ce qui compte, c’est quels services sont réellement intégrés et quelles données ils traitent.
État : 2 octobre 2026.
Cet article est fourni à titre d’information générale et ne constitue pas un conseil juridique. Les cinq points ne remplacent pas un contrôle complet en matière de protection des données. Selon le site web, les services utilisés et le type de traitement des données, d’autres exigences peuvent s’appliquer.
Sources et informations complémentaires
Sites web, marketing digital et automatisations IA pour les PME suisses.
PFPDT : Devoir d’informationPFPDT : Déclarations de protection des données sur InternetPFPDT : Cookies et technologies similairesPFPDT : Communication de données personnelles à l’étrangerPFPDT : Dispositions pénalesEncore une question ? Nous contacter personnellement
Faites de ces impulsions votre prochaine étape.
Fond de carte : Office fédéral de topographie (swissBOUNDARIES3D) · Licence